INSTALAR
Instalar GUARDIANA
Windows te va a avisar. Está previsto, y esta página es para que sepas exactamente qué vas a ver, por qué, y cómo comprobar tú mismo que el archivo es el nuestro antes de abrirlo.
Todavía no hay descarga. La versión 1.0 sale el domingo 5 de octubre de 2026 a las 15:00 UTC (10:00 en Colombia, 17:00 en España). Ese día aparecen aquí los archivos, sus huellas y sus firmas. Las huellas se publican en el registro público antes que la descarga, que es el orden que hace que sirvan para algo.
1 · Lo que Windows te va a decir
Al abrir el instalador, Windows enseña un aviso azul: «Advertencia de seguridad de Abrir archivo», con «Publicador desconocido» y «Este archivo no tiene ninguna firma digital válida». Esta captura es real, tomada en un Windows 11 el 15 de septiembre de 2026 con este mismo programa; solo se ha tapado el nombre de usuario del equipo.
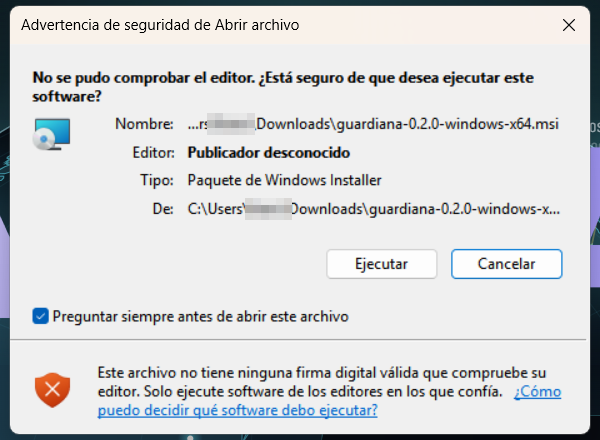
Ese aviso no dice que el programa sea peligroso: dice que Windows todavía no lo conoce. Lo enseña a todo instalador sin reputación acumulada, tenga firma o no. Con un certificado de editor puede seguir saliendo, porque desde 2024 la reputación se gana con descargas, no se compra.
No lo escondemos y no te vamos a enseñar a saltártelo. Preferimos perder usuarios las primeras semanas antes que acostumbrar a nadie a ignorar los avisos del sistema. Lo que sí hacemos es darte la forma de comprobar el archivo sin fiarte de nosotros.
2 · Tres pasos para comprobar el archivo
Los tres se hacen antes de abrir nada, y no hace falta instalar herramientas.
Paso 1 · Saca la huella del archivo que descargaste
En Windows, en PowerShell:
Get-FileHash guardiana-1.0.0-windows-x86_64.msi -Algorithm SHA256
En Linux, en la terminal:
sha256sum guardiana_1.0.0_amd64.deb
Paso 2 · Compárala con la del registro público
Cada versión se anota en un registro público, ledger.jsonl, con su huella, el commit
del que salió y la entrada en Rekor que prueba la fecha. Ese registro se publica antes
de que exista la descarga. Si las dos huellas no son idénticas, carácter por carácter, el archivo no
es el nuestro: bórralo y escríbenos.
Paso 3 · Comprueba la firma
Cada archivo lleva su firma minisign al lado. La clave pública se publica en esta
página y va dentro del propio programa:
minisign -Vm guardiana-1.0.0-linux-x86_64 -P <clave pública>
Una vez instalado, guardiana verify repite los tres pasos solo, en tu equipo, y además
dice si el servicio está en marcha, a qué DNS apunta el sistema y qué puertos hay abiertos.
Las huellas y la clave no están aquí todavía, y no las vamos a inventar. Aparecen el 5 de octubre, en esta misma página y en el registro público. Publicar antes un número que nadie puede comprobar no es transparencia: es decoración.
3 · Qué hace el instalador, y qué no
| Instala | El programa en C:\Program Files\Guardiana (Windows) o /usr/bin/guardiana (Linux), y registra el servicio para que arranque con el equipo. |
|---|---|
| No cambia el DNS | Instalar no toca el DNS del sistema. Ese cambio se hace después, desde el panel, con un botón que dice lo que va a pasar, y se deshace en el mismo sitio. |
| No abre puertos a la red | Con Modo Hogar apagado, GUARDIANA solo escucha en tu propio equipo. Los puertos hacia la Wi-Fi se abren únicamente si enciendes Modo Hogar, y guardiana verify te los lista. |
| No pide cuenta | No hay registro, no hay usuario, no hay servidor nuestro. La prueba de Plus y la activación con clave son las únicas conexiones que salen, y quedan anotadas en tu extracto. |
| No manda nada | Cero telemetría. Ni al instalar, ni después. |
4 · Linux
En Debian, Ubuntu y derivados:
sudo apt install ./guardiana_1.0.0_amd64.deb
En cualquier otro Linux con systemd, el tarball trae su propio instalador:
tar -xzf guardiana-1.0.0-linux-x86_64.tar.gz && sudo ./instalar.sh
En Linux no hay avisos de publicador desconocido: hay huella y firma, que es más comprobable que un aviso.
5 · Desinstalar
Se desinstala como cualquier otro programa, y al hacerlo GUARDIANA apaga Modo Hogar, quita la regla del cortafuegos y devuelve el DNS exactamente como estaba, con lo que tenía antes apuntado. Lo que se queda es tu extracto, que es tuyo: está en tu disco y lo borras tú cuando quieras.
6 · Si algo sale mal
Escribe a hola@guardianagroup.com o abre un issue en github.com/guardianagroup/guardiana. Si lo que encuentras es un fallo de seguridad, está en /.well-known/security.txt lo que prometo y en cuánto tiempo.