Le diste permiso a tu IA para una tarea. GUARDIANA comprueba con quién habló de verdad. Cortar, lo decides tú.
Le pediste que ordenara las facturas. ¿Sabes con cuántos servicios habló por el camino? GUARDIANA anota el nombre de cada uno, la hora y el aparato. Nunca el contenido: mira a dónde habla, no lo que lee.
Las primeras 24 horas solo mira; después decides tú. Windows y Linux, y con Modo Hogar también los teléfonos, sin instalarles nada. Sin cuenta, sin servidor nuestro, sin telemetría. Código abierto: el guardián que tú mismo puedes vigilar.
SIN CUENTA · SIN TARJETA PARA PROBAR PLUS · CÓDIGO ABIERTO
Le pediste ordenar las facturas. ¿Sabes con cuántos servicios habló?
Un agente de inteligencia artificial trabaja con tus llaves: tus carpetas, tus cuentas, tu red. Le das permiso para una tarea y hace esa tarea; lo que no sabes es con cuántos sitios habla por el camino, porque nadie te lo enseña. GUARDIANA se pone entre tu equipo e internet y te lo enseña, para que puedas soltarle el trabajo al agente sin quedarte mirando.
El límite, dicho aquí y en el programa: GUARDIANA comprueba a dónde habla tu agente, no qué archivos abre ni qué va dentro de cada conexión. Un agente que solo toca archivos de tu disco no pregunta por ningún nombre y no aparece. Tampoco lo que sale por una VPN o por un DNS cifrado propio, que se anota cuando se detecta.
El primer recibo de un agente de IA de verdad se publica antes del 30 de septiembre de 2026, con el protocolo ya fijado: equipo limpio, reposo, una sola tarea, archivos inventados, todo lo que se pidió, y el JSON en bruto para que cualquiera lo repita.
DNS. Casi todo lo que sale a internet empieza preguntando «¿dónde está este servicio?», y GUARDIANA es quien responde esa pregunta en tu PC (y en tu casa, con Modo Hogar). No es un proxy ni un driver: no se pone en medio del tráfico y nunca abre lo que mandas ni lo que recibes; solo ve el nombre que se pidió, la hora y qué aparato lo pidió.
Lo que no debería salir nunca, guardado en tu equipo.
Documentos de identidad, contratos, historiales, claves de recuperación: cifrados en tu PC con tu contraseña maestra, una clave distinta por archivo y un registro encadenado de cada apertura. Sin servidor, sin copia nuestra, sin puerta trasera: no podemos leerlo, ni aunque nos lo pidan.
Es la misma idea del extracto aplicada a guardar: funciona aunque GUARDIANA desaparezca. El formato está publicado y hay un lector aparte, de 250 líneas, que abre la bóveda sin el programa.
24 palabras de recuperación, que se enseñan una sola vez. Y si quieres repartirlas: cinco trozos de los que bastan tres, guardados en sitios distintos.
La cápsula: una copia cifrada de la bóveda en un disco externo, con el lector al lado. Se abre con la contraseña o con las palabras.
Cancelar la suscripción nunca bloquea el descifrado. Nada de la bóveda mira la licencia: tus archivos son tuyos, con o sin nosotros.
En el código público desde el 17 de septiembre de 2026 (orden «guardiana boveda» y lector «guardiana-lector»); en el programa que se descarga el 5 de octubre. Formato abierto y lector →
Casi todos los aparatos, antes de hablar con un servicio, preguntan por su nombre. GUARDIANA se pone en ese punto.
Dentro de tu PC, GUARDIANA responde esas preguntas y anota lo que ve: el nombre del servicio, la hora y qué dispositivo lo pidió. Nunca el contenido. Con Modo Hogar, también los teléfonos y la tele, sin instalarles nada.
TUS DISPOSITIVOS
PC, teléfonos, televisor, todo lo que use la Wi-Fi
NOMBRE DEL SERVICIO
Cada conexión empieza preguntando «¿dónde está este servicio?»
CATEGORÍA Y SEÑAL
Rastreador, publicidad, telemetría, esperado o desconocido, con una frase
TU DECISIÓN
Cortar o dejar pasar; nunca antes de 24 h; siempre con deshacer
Los teléfonos también. Sin instalar nada en ellos.
Enciende Modo Hogar en tu PC y cambia un ajuste en el router o en cada teléfono. Desde ese momento, GUARDIANA ve a qué servicios intenta hablar cada dispositivo de tu Wi‑Fi. Solo en tu casa. Sin app. Sin cuenta. Sin tienda.
Quien prometía protegerte, vendía tus datos. Quien te vendía el dispositivo, te escuchaba.
Resoluciones de reguladores, acuerdos judiciales y decisiones de gobiernos de varios países, con fecha y fuente. Por eso no te pedimos que confíes en nosotros: publicamos el código, la huella y la firma de cada versión. Cuando una empresa negó los hechos, lo decimos.
Avast · vendía la navegación de quienes protegía
La FTC concluyó que Avast, mientras prometía bloquear el rastreo, vendió a través de su filial Jumpshot datos de navegación detallados y reidentificables a más de 100 terceros entre 2014 y 2020. Tiene prohibido vender datos de navegación con fines publicitarios. Avast discrepa de la caracterización de los hechos.
FTC · 22 FEB 2024Ver el expediente →Siri · grabaciones sin «Oye Siri»
Acuerdo aprobado judicialmente en Lopez v. Apple: los demandantes alegaban que Siri grababa conversaciones sin activación intencionada y que contratistas humanos las revisaban. Apple pagó sin reconocer irregularidades.
TRIBUNAL FEDERAL N.D. CAL. · 2025Ver el expediente →CrowdStrike · una actualización defectuosa tumbó millones de PCs
El 19 de julio de 2024 una actualización del software de seguridad CrowdStrike Falcon provocó pantallazos azules en unos 8,5 millones de dispositivos Windows, según Microsoft. Aeropuertos, hospitales y bancos quedaron parados. No fue un ataque: fue el propio guardián.
MICROSOFT · 20 JUL 2024Ver el expediente →Importes en la moneda de la resolución original. Un acuerdo o «settlement» no implica reconocimiento de culpa: Apple y Avast negaron las acusaciones. Los incluimos porque el patrón —promesa de privacidad, realidad distinta— es lo que GUARDIANA evita por diseño: nada sale de tu casa hacia nosotros. Los expedientes se muestran en español; cada enlace lleva al documento original.
Windows avisa de lo que todavía no conoce, esté firmado o no. Por eso te enseñamos a comprobar el archivo.
A cambio de esperar la firma tienes algo mejor que un sello: el código completo, la compilación reproducible y la huella pública de cada versión. La verificación la haces tú, o cualquiera en quien confíes.
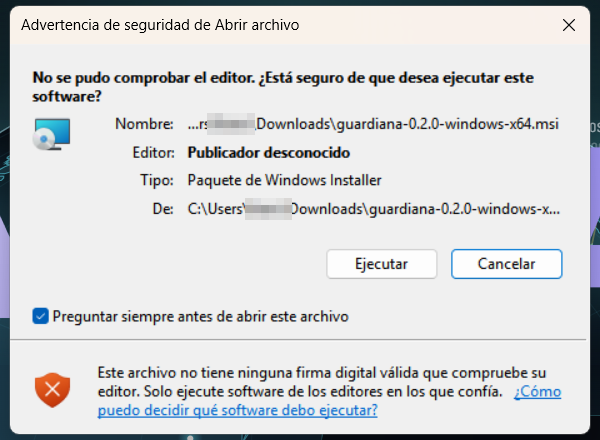
Windows muestra un aviso azul a los instaladores que su sistema de reputación todavía no conoce. Sin certificado de editor sale seguro; con certificado también puede salir, porque desde 2024 esa reputación se gana con las descargas y no la regala ningún certificado, ni siquiera los caros. Hoy no lo firmamos, y te decimos por qué: un sello cuesta dinero y no quita el aviso, así que preferimos gastar ese esfuerzo en que el programa sea gratis y comprobable. No enseñamos a saltar avisos: enseñamos a comprobar. Cuando compruebas la huella y la firma del archivo, el aviso deja de importar, porque ya no dependes de que Windows te diga si puedes fiarte.
Sabemos que el aviso asusta y nos costará usuarios las primeras semanas. Lo asumimos antes que enseñar a nadie a saltarse avisos.
Y es también una decisión técnica: no interceptamos tu tráfico, no leemos contenido, no tenemos cuenta de usuario ni servidor que guarde tus datos. Menos superficie, menos que atacar.
Tres pasos para comprobar el archivo antes de abrirlo
1 · Saca la huella del archivo que acabas de descargar
En Windows, en PowerShell. En Linux, en la terminal. No hace falta instalar nada ni abrir el archivo.
Get-FileHash guardiana-1.0.0-windows-x86_64.exe -Algorithm SHA256sha256sum guardiana-1.0.0-linux-x86_642 · Compárala con la del registro público
Cada versión se anota en un registro público (ledger.jsonl) antes de que exista la descarga, con su huella, el commit del que salió y la entrada en Rekor que prueba la fecha. Si las dos huellas no son idénticas, el archivo no es el nuestro: bórralo.
3 · Comprueba la firma
Cada archivo lleva su firma minisign al lado. La clave pública se publica en esta página y va dentro del propio programa; una vez instalado, «guardiana verify» repite los tres pasos solo.
minisign -Vm guardiana-1.0.0-linux-x86_64 -P <clave pública>Las huellas y la clave no están aquí todavía: se publican el 5 de octubre de 2026, con la versión 1.0.0 y antes que la descarga. Publicarlas antes sería enseñar un número que nadie puede comprobar.
No te pedimos que confíes en nosotros. Te damos las herramientas para comprobarlo.
GUARDIANA nace en 2026 en Cartagena de Indias con una pregunta incómoda: ¿por qué confiaría alguien en un programa nuevo para ponerlo en medio de su casa? Nuestra respuesta es no pedir confianza. Estos son los compromisos que asumimos por diseño y que cualquiera puede comprobar.
Francisco Salvatierra Sánchez
Fundador y único desarrollador. Cartagena de Indias, Colombia. El mismo nombre que figura en la privacidad y en los términos: si algo falla, no hay departamento detrás del que esconderse.
El programa entero está en github.com/guardianagroup/guardiana, con licencia GPL-3.0: se puede leer, compilar y comprobar que lo que instalas es lo que está publicado. Esta misma web está al lado, en el mismo sitio. Una cuenta personal, sin empresa detrás, para que no haya dudas de quién publica qué.
Escribe a hola@guardianagroup.com y contesto yo. Qué prometo y en cuánto tiempo, en /.well-known/security.txt. No hay recompensa en dinero; sí crédito público en el registro de la versión que lo corrija, si quieres.
Compromisos que asumimos por diseño
No hay caja negra. Cada línea que corre en tu máquina será pública desde el primer día.
Cualquiera podrá compilar y obtener el mismo hash que el instalador que descargas. Así verificas sin sello de nadie.
La huella y la firma de cada versión van al registro público (y a Rekor) antes de que el archivo se pueda bajar. Nada se borra, ni por nosotros.
Vemos nombres de servicios, hora y dispositivo. Ni contenido, ni cuántos datos, ni qué app lo pidió en un teléfono. Lo decimos en cada pantalla.
Sin cuenta de usuario, sin telemetría, sin servidor con tus datos. Lo que no existe no se puede filtrar.
Gratis y abierto, el guardián completo. Plus: 7 días gratis, luego al mes o al año.
Sin publicidad, sin venta de datos, sin inversores que pidan lo contrario. El guardián completo es gratis y de código abierto: tu PC y toda la casa. Es lo que nos hace crecer y no se toca. Lo que se paga es la capa humana: listas al día de a quién habla cada aparato, explicadas en lenguaje claro; el informe semanal de la casa; varias casas; soporte prioritario. Plus se prueba 7 días gratis y después se paga al mes o al año (el año, un 20 % menos); se cancela cuando quieras y se abre el 5 de octubre. Cada país ve el precio de su zona; la versión gratis es igual para todos. Sin cuenta: la licencia se activa con una sola conexión, o con un archivo firmado si no quieres ni esa.
Gratis
GratisPARA SIEMPRE · CÓDIGO ABIERTO
- El guardián completo: tu PC y toda la casa
- Modo Hogar: teléfonos, tele y todo lo que use la Wi-Fi, sin instalarles nada
- Radiografía y extracto encadenado
- Cortar con deshacer, tras 24 h observando
- Comprobación de la instalación (guardiana verify)
Plus
Suscripción7 DÍAS GRATIS · LUEGO AL MES O AL AÑO (−20 %) · CADA PAÍS VE SU PRECIO
- La capa humana sobre el guardián gratis
- Listas al día de a quién habla cada aparato, explicadas en lenguaje claro
- Informe semanal de la casa
- Varias casas
- Soporte prioritario
- Activación con una sola conexión, o con archivo firmado
- La 2.0 («qué app») incluida
- Cancela cuando quieras
Tu casa, vigilada desde tu PC.
Windows y Linux. El guardián completo, gratis: tu PC y toda la casa. Plus, la capa humana, con 7 días gratis y suscripción mensual o anual. Sin tarjeta. Sin cuenta. Sin pedirte que confíes: puedes comprobarlo todo.
Qué sale de tu PC, medido.
Cada radiografía es una prueba con fecha y método: un navegador o una web, dos minutos, y la lista completa de nombres que salieron del equipo según GUARDIANA. Nombres, no contenido. Datos para descargar y método para repetirlo.
Lo que nos preguntan por correo.
No. Tu antivirus vigila los archivos de un PC; GUARDIANA vigila a quién habla cada aparato de tu Wi-Fi. Se complementan. Windows Defender viene gratis y es bueno: déjalo puesto.
No. Instalas GUARDIANA en tu PC y, si quieres cuidar los teléfonos y la tele, sigues una guía de dos minutos para tu router (Claro, Movistar, Tigo, ETB…) o para cada aparato. El panel lo explica todo en una frase.
Tu PC sigue navegando con normalidad, porque conserva su DNS de siempre como respaldo. Los aparatos que apuntaste al PC usan el DNS de respaldo que dejaste en el router: nada se rompe, solo dejan de vigilarse mientras el PC está apagado, y al encenderlo GUARDIANA te dice cuánto tiempo estuvo sin mirar.
Porque el guardián completo es lo que nos hace crecer y no se toca: código abierto, sin cuenta y sin servidor nuestro. Lo que cobramos es la capa humana: listas al día explicadas en lenguaje claro, informe semanal, varias casas y soporte prioritario (Plus, con 7 días gratis). Sin publicidad y sin vender datos.
DNS. Casi todo lo que sale a internet empieza preguntando «¿dónde está este servicio?», y GUARDIANA es quien responde esa pregunta en tu PC (y en tu casa, con Modo Hogar). No es un proxy ni un driver: no se pone en medio del tráfico y nunca abre lo que mandas ni lo que recibes; solo ve el nombre que se pidió, la hora y qué aparato lo pidió.
No lo ve, y lo dice. Una VPN, una app con su propio DNS cifrado (DoH/DoT), iCloud Private Relay o un programa que use una IP fija se saltan la pregunta del nombre. Cuando GUARDIANA detecta que un aparato intenta ese camino, lo anota como señal («evasión de DNS») para que sepas que hay tráfico que no está mirando. La lista completa de lo que no hace está publicada junto al código.
Fuentes
Todo dato de esta web que no sea una lectura de tu propio navegador o una maqueta marcada como tal procede de una de estas fuentes. Consultadas en septiembre de 2026.
Ver las 44 fuentes
- The Verge — National Public Data reconoce la brecha de 2.900 M de registros (16 ago 2024)
- Citizen Lab — CatalanGate: Pegasus y Candiru contra 65 personas en España (18 abr 2022)
- FBI + CISA — Declaración conjunta sobre la intrusión china en operadoras de EE. UU. (13 nov 2024)
- Reuters — Google destruirá datos de navegación en incógnito para cerrar la demanda (1 abr 2024)
- GeekWire — T-Mobile: acuerdo de 350 M$ por la brecha de 76 M de personas (22 jul 2022)
- Journal of IT Teaching Cases — El caso Vastaamo (2024)
- OAIC — Acción sancionadora contra Medibank por 9,7 M de australianos (5 jun 2024)
- elDiario.es — La AEPD multa a LaLiga con 250.000 € por el micrófono de su app (11 jun 2019)
- INCIBE — La AEPD multa a Vodafone con 8,15 M€ (mar 2021)
- The New York Times — ToTok, la app de mensajería usada como herramienta de espionaje (22 dic 2019)
- Google Security Blog — Certificados no autorizados de CNNIC/MCS Holdings (23 mar 2015)
- Apple Newsroom — Apple demanda a NSO Group (23 nov 2021)
- FTC — Google y YouTube pagarán 170 M$ por la privacidad de menores (4 sep 2019)
- DPC Irlanda — Decisión sobre WhatsApp: 225 M€ (2 sep 2021)
- Autoriteit Persoonsgegevens — 290 M€ a Uber por transferencias de datos de conductores (26 ago 2024)
- OCC — 80 M$ a Capital One por la brecha de 2019 (6 ago 2020)
- FTC — Avast: prohibición de vender datos de navegación y 16,5 M$ (22 feb 2024)
- TechRadar — 8 PB de datos acumulados por Jumpshot (2024)
- Dpto. de Comercio de EE. UU. — Determinación final contra Kaspersky (20 jun 2024), vía National Law Review
- Microsoft — Incidente CrowdStrike: 8,5 M de dispositivos (20 jul 2024)
- Dpto. de Comercio de EE. UU. — NSO Group añadido a la Entity List (3 nov 2021)
- The Guardian — PRISM (6 jun 2013)
- DPC Irlanda — 1.200 M€ a Meta (22 may 2023), vía Hunton
- DPC Irlanda — 390 M€ a Meta por publicidad personalizada (4 ene 2023)
- FTC — 5.000 M$ a Facebook (24 jul 2019)
- Fiscalía General de Nueva Jersey — 391,5 M$ de Google por rastreo de ubicación (14 nov 2022)
- CNIL — 50 M€ a Google (21 ene 2019)
- Comisión Europea — 4.340 M€ a Google por Android (18 jul 2018)
- Courthouse News — Aprobación del acuerdo de 95 M$ en Lopez v. Apple (2025)
- Comisión Europea — 1.800 M€ a Apple por música en streaming (4 mar 2024)
- FTC — Ring 5,8 M$ y Alexa 25 M$ (31 may 2023)
- BDO — Contexto: 746 M€ a Amazon (2021)
- DPC Irlanda — 310 M€ a LinkedIn (24 oct 2024)
- DPC Irlanda — 345 M€ a TikTok (15 sep 2023)
- FTC — 150 M$ a Twitter (25 may 2022)
- FTC — 520 M$ a Epic Games (19 dic 2022)
- Autoriteit Persoonsgegevens — 30,5 M€ a Clearview AI (3 sep 2024)
- FTC — Acuerdo Equifax (22 jul 2019)
- FTC — Acuerdo ampliado con Uber (12 abr 2018)
- SEC — 35 M$ a Altaba/Yahoo (24 abr 2018)
- Hunton — La ICO multa a Marriott con 18,4 M£ (30 oct 2020)
- CNBC — La ICO multa a British Airways con 20 M£ (16 oct 2020)
- IBM — Cost of a Data Breach Report 2025
- Help Net Security — Resumen del informe IBM 2025